

การบินไทยแจ้งเหตุข้อมูลผู้โดยสารรั่วไหล หลังผู้ให้บริการระบบจองตั๋วถูกเข้าถึงโดยไม่ได้รับอนุญาต กระทบข้อมูลกว่า 6 หมื่นรายการ
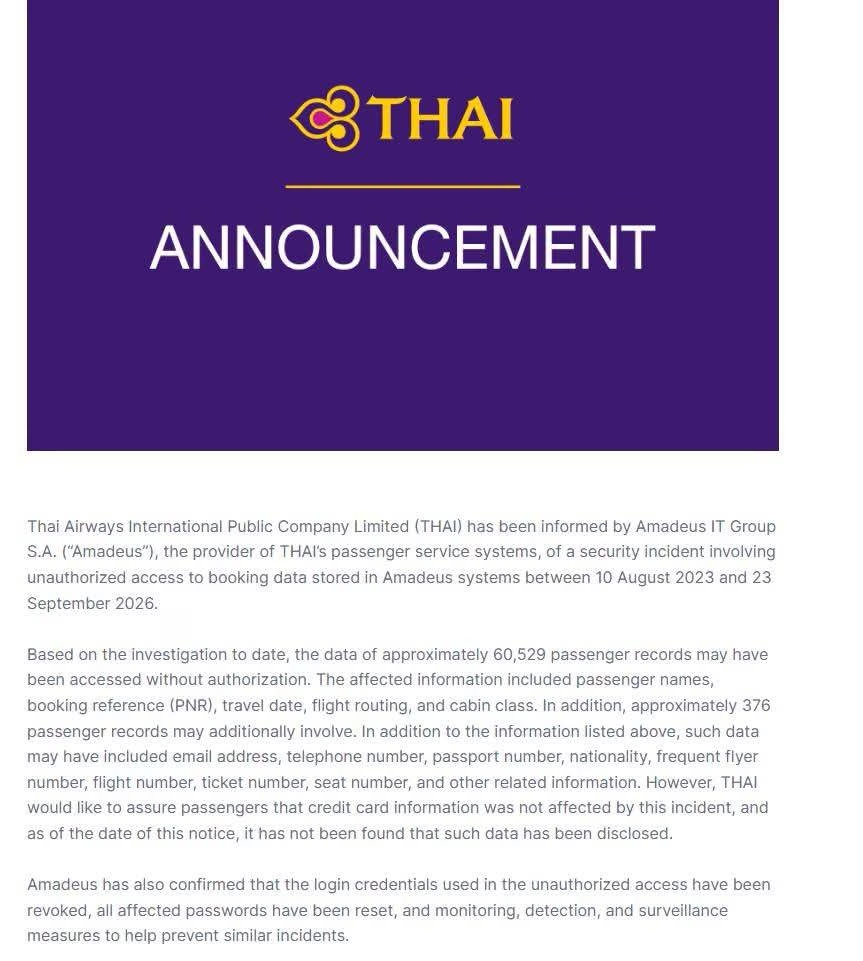
บริษัท การบินไทย จำกัด (มหาชน) หรือ THAI ออกแถลงการณ์เมื่อวันที่ 9 พฤศจิกายน 2569 แจ้งเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ หลังได้รับรายงานจาก Amadeus IT Group S.A. ผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารว่า พบการเข้าถึงข้อมูลการจองบัตรโดยสารโดยบุคคลภายนอกโดยไม่ได้รับอนุญาต
จากการตรวจสอบเบื้องต้นพบว่า ข้อมูลผู้โดยสารประมาณ 60,529 รายการ อาจได้รับผลกระทบ โดยเป็นข้อมูลการจองในช่วงวันที่ 10 สิงหาคม 2566 ถึง 23 กันยายน 2569 ประกอบด้วยชื่อผู้โดยสาร หมายเลขอ้างอิงการจอง (PNR) วันที่เดินทาง เส้นทางบิน และชั้นโดยสาร
ทั้งนี้ การบินไทยแนะนำให้ผู้โดยสารเพิ่มความระมัดระวังในการรับอีเมล ข้อความ หรือการติดต่อที่อ้างอิงรายละเอียดการเดินทางจริง โดยเฉพาะข้อความที่แนบลิงก์หรือขอข้อมูลส่วนบุคคลเพิ่มเติม เนื่องจากอาจถูกนำไปใช้ในการหลอกลวงทางออนไลน์ได้
สำหรับเหตุการณ์ดังกล่าว การบินไทยระบุว่าระบบของบริษัทไม่ได้รับผลกระทบโดยตรง แต่เป็นเหตุการณ์ที่เกิดขึ้นกับผู้ให้บริการระบบเทคโนโลยีภายนอก ซึ่งสะท้อนถึงความเสี่ยงด้านความปลอดภัยทางไซเบอร์จากบุคคลที่สาม หรือ Third-Party Cyber Risk
เหตุการณ์ครั้งนี้จึงเป็นอีกกรณีที่สะท้อนให้เห็นว่า การรักษาความปลอดภัยของข้อมูลลูกค้าไม่ได้จำกัดอยู่เพียงระบบภายในองค์กรเท่านั้น แต่ยังครอบคลุมถึงผู้ให้บริการเทคโนโลยีที่เกี่ยวข้อง ซึ่งมีผลต่อความเชื่อมั่นของลูกค้าและความต่อเนื่องในการดำเนินธุรกิจด้วย
ร่วมแสดงความคิดเห็น